黑客怎么偷数字货币?交易所安全到底能不能信
我干区块链安全快六年了,见过太多人把"区块链不可篡改"当成"绝对安全"。事实恰恰相反。黑客攻击的从来不是链本身,而是那些连接链的入口——交易所、智能合约、钱包私钥,这些环节才是数字货币世界里真正的软肋。
2022年Coincheck被偷5.8亿枚NEM那件事,真正让我警觉的不是算法漏洞,而是黑客根本没碰链上数据,就是拖走了热钱包里那枚私钥。几万个用户一夜余额清零,链上记录显示资产"正常"转入地址,没有任何异常交易特征,追回来?基本不可能。
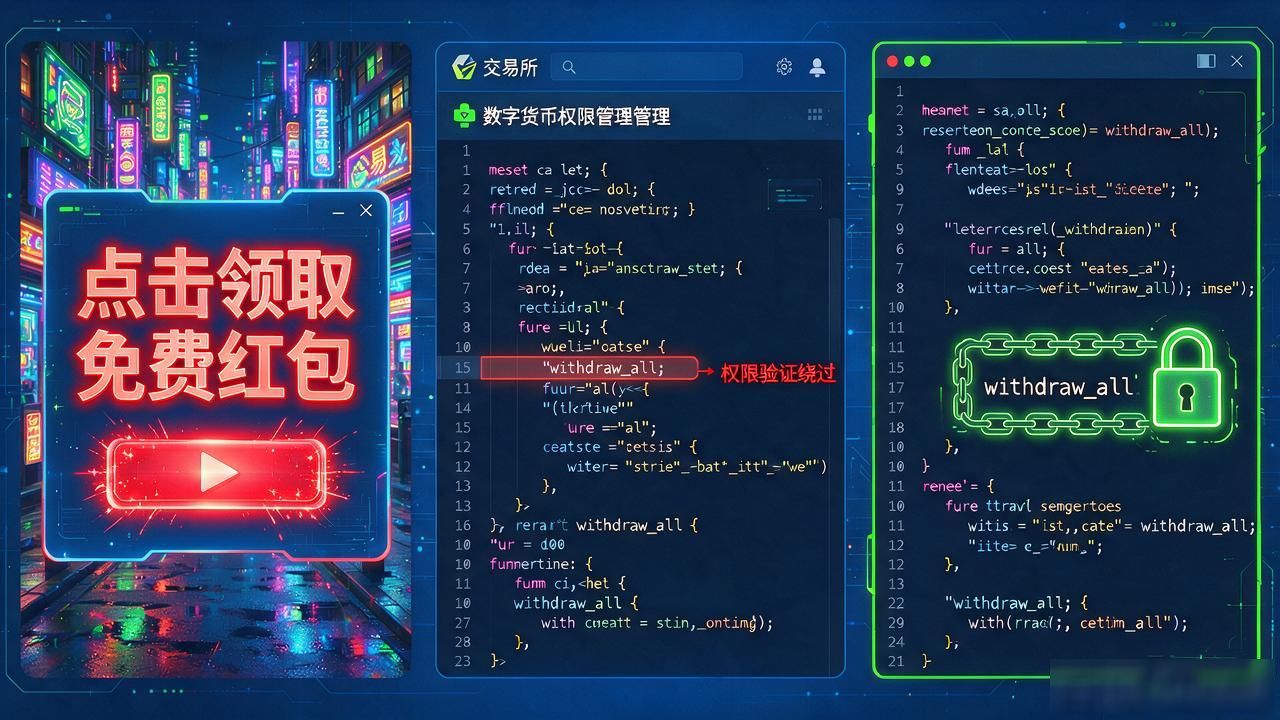
技术层面拆开看黑客和数字货币黑客怎么偷数字货币?交易所安全到底能不能信,数字货币被盗的案子就三类路子:钓鱼页骗助记词、交易所内部权限管理漏洞、智能合约里藏后门函数。2023年某DeFi项目把管理员权限直接写进合约,上线第二天就被灌进一个只有owner能触发的提款通道。用户以为自己在"去中心化"金融里,实际上币全在一个人手里攥着。
前阵子帮一个中型交易所做渗透测试,发现热钱包和审计日志跑在同一台服务器上。谁拿到管理员账号,既能转币又能抹记录。我提了整改方案,他们花了三个月才把日志搬到独立链上存证。国内多少小交易所,至今还在用一台云服务器扛全套业务。
你下次充币,留意过那个"提币延迟"到底是安全机制还是有人在偷偷搬你的资产?手里那串助记词,有没有可能已经被你随手点过的某个"一键恢复"页面截走过?