数字货币平台权限怎么设置?角色划分和风控要点一次讲清
做了五年数字货币平台架构,权限设置这块踩过的坑比喝过的茶还多。很多团队上来就搞"管理员/用户"两档数字货币平台权限怎么设置?角色划分和风控要点一次讲清,结果财务能改交易参数,客服能碰冷钱包密钥。权限设计不是贴标签数字货币平台权限设置,得把操作边界、数据可见范围、审批流程全部掰开定清楚。
我一般拆五档角色:超级管理员、交易风控、财务结算、客服运营、普通用户。超管只管配置不碰资金;风控管限价、熔断、异常单拦截;财务负责出入金和冷热钱包;客服只读工单和基础信息。每档内部再细分粒度,比如"查看异常单"和"强制平仓"是两个独立权限点。
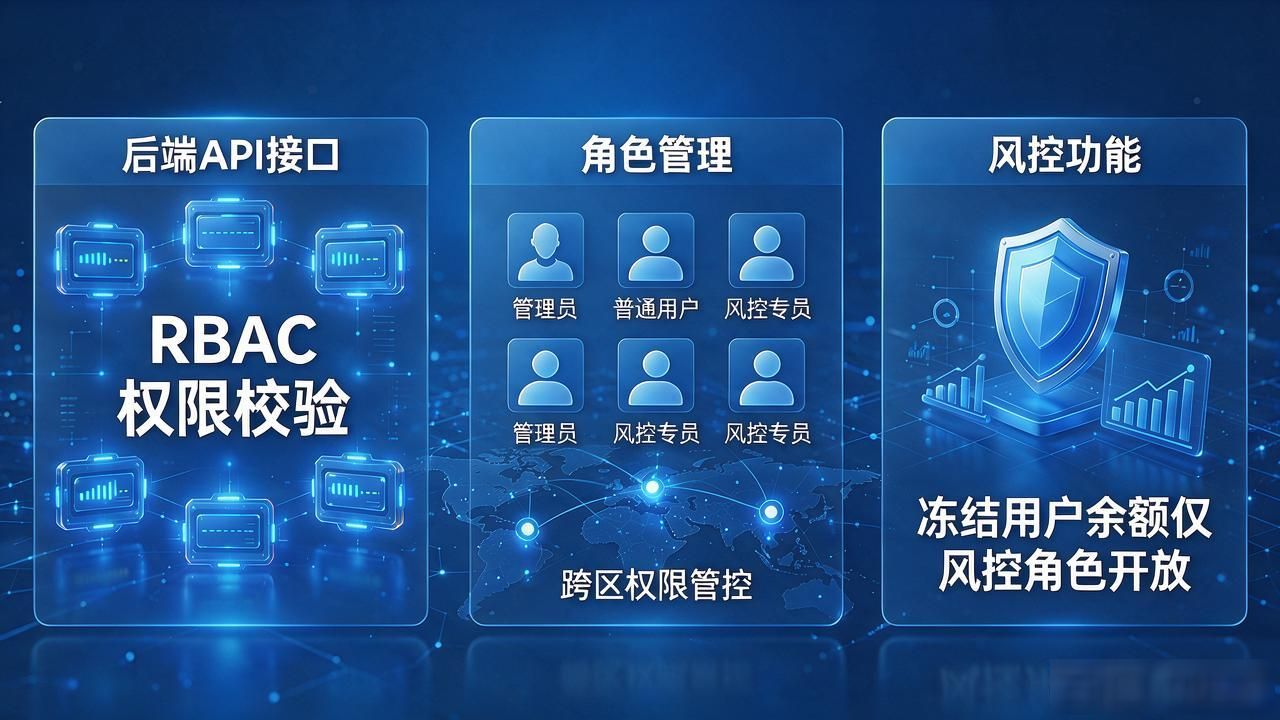
实际配置我坚持一条原则:权限跟接口绑定,不跟页面绑定。前端菜单可以随便藏,后端每个API必须过RBAC校验。"冻结用户余额"只对风控角色开放,API层还要校验该员是否拥有目标用户的管辖区域权限。跨区部署平台尤其注意,A区风控不能操作B区资产。
权限配完不是终点,审计日志是底线。每次敏感操作——改费率、划转、改白名单——都记录操作人、IP、时间戳和前后值快照,存储层与业务层物理隔离,防内部篡改。每周五跑一次权限漂移扫描,查有没有角色被悄悄加了不该有的权限点。
最要命一次事故:给外包开了"临时全量权限",人走了没回收,被利用绕过了风控熔断。从那以后定死规矩:临时权限带过期时间,超72小时自动失效,回收需另一人审批,杜绝单点操作。


